为了更有效地应对银行信息技术风险,就必须在使银行具备信息技术风险管理能力的前提下,学会使用综合性的风险管理的方法。共2页。
二、金融信息技术风险的管理
现在,我们从一个典型而简单的IT项目实例来说明跨越整个IT产品和服务的生命周期、采用综合性方法来应对IT风险的必要性。
按照传统的项目管理方法,一个IT项目的获取、开发和实施过程中的风险点如图1所示。
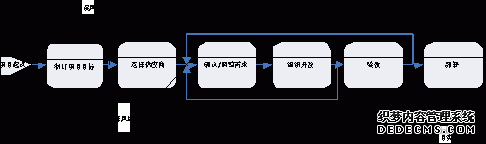
我们可以很容易地发现,基于传统的项目风险管理的观点来管理项目风险是远远不够的。因为,我们面对的过程风险其实复杂得多,如图2所示。
造成两者复杂性差异的真正原因在哪儿呢?
真正的原因来源于信息系统(IS)学科本身。从IS的角度上看,可以清楚地分成两个领域:一是信息系统的开发,另一个则是信息系统的运行。因此,同信息系统关联的风险也自然地分成两个领域,从信息系统专业角度对其风险的管理也是分离的。这种专业上的分工对企业的IT治理结构带来根本性的影响,现在很多的金融机构把IT分成开发和运行两大块也源于此。银行高级管理层的决策更多地是关注新产品、新项目的开发。而IT运营方面除非出现了重大的问题,否则高级管理层极少触及。因此,对高级管理层而言,IT运营风险相对于其它风险来说要疏远得多。
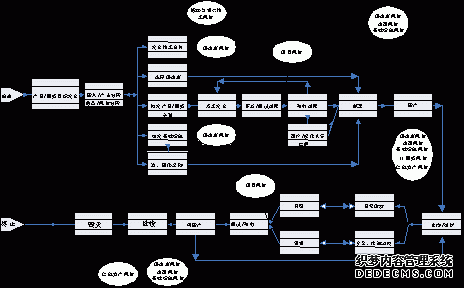
图2 跨越产品/服务生命周期的风险因素
从商业角度上说,企业对IT的投资同其它的投入没什么本质的区别。其动机无外乎两个,一是获得竞争优势,二是最终获得经济回报。对高级管理层而言,做出投资决策一般应该考虑三个因素:
生命期总费用( Total Lifecycle Cost)
生命期总效益( Total Lifecycle Benefits)
生命期总体风险( Total Lifecycle Risks)
因为IS专业的理由把对IT的投入割裂成两个部分显然并不利于综合考虑IT产品和服务的上述三个因素,也不利于在整个IT产品和服务的生命期内灵活地投入调整。
面对日益复杂的IT风险敞口形式,面对日益复杂的IT环境,仅仅依靠传统上的风险管理方法是远远不够的。因为:
每一种IT风险敞口形式的起因和结果都很复杂
很多敞口形式的起因和结果是交叉,也有一些会发生自组合产生更复杂的风险后果
每一类IT风险敞口形式之间互相关联
因此,我们在这儿愿意重温一下本书的基本观点:
企业需要建立其IT与IT风险治理架构
企业需要找到一位领导者,来统管IT与IT风险治理架构
企业需要通过事先设计的组合管理方法来综合性地应对IT风险
企业需要通过对IT进行分类管理来降低复杂性
然而,我们还要指出:风险管理的本质与最终目标是塑造具备良好风险管理意识的企业文化。这才是一个具有优秀信息技术能力的、创新型与学习型企业所应该具备基本特征。
三、可能存在的几个误区
在IT与IT风险管理方面,可能还存在一些认识上的误区:
1. 认为在IT发展水平不高的情况下,信息技术风险所造成的威胁也不大
2. 信息技术风险基本上是小概率事件,因此可以认为不会发生
3. 建立质量最好的IT基础设施就可以防范风险
IT基础设施风险是最受到关注的风险。然而,基础设施风险仅仅是信息技术风险组合的一个方面。我们对IT基础设施风险定位也存在很多的误区。比较突出的就是认为IT基础设施代表着银行IT的一切,把基础设施搞好了,IT也就可以高枕无忧了。
这种认知本身就会带来巨大风险。
建立冗余资源备份确实是应对IT基础设施风险的一项基本策略。比如,灾备系统、后备中心、通讯链路冗余等等。但是,应当认识到资源的冗余仅仅是答案的一小部分。更需要关注的还有评估与演练。而最重要的则是IT基础设施必须同银行的风险承受能力、风险偏好相匹配。
事实上,从技术上说,任何一种备份方案都无法消除系统的所有单点失效。更何况即便找到了一套完全消除单点失效的方案仍然无法消除基础设施的风险。因为,双系统的失效概率尽管比单系统要低得多,但永远也无法降到为零的程度。
因此,正确地认识和看待冗余备份资源,更好地评估基础设施中各分系统、分系统间的失效威胁及其影响;制定切实可行的切换、替代方案;扎实做好方案的演练与测试;根据测试和演练结果进一步优化并持续改进IT基础设施的风险抵御能力,提高银行的整体抗信息技术风险能力才是解决基础设施风险的万全之策。
4. 全面推行COBIT、URSIT认证与审计,就可以应对信息技术风险
COBIT和URSIT提出了比较全面的机构IT控制目标与流程体系,几乎考虑机构IT的所有方面,其权威性毋庸置疑。
然而,由于它们的复杂性,全面推行是非常困难的。因此,大多数机构都是以此为基础进行适当的裁减。而最大的困难正是来自于这个过程,因为这需要对机构自身,对IT架构,对管理体制,对流程与控制的透彻了解。而这同样是非常困难的。
四、几项建议
面对几乎无处不在的信息技术风险威胁,我们无法逃避,我们必须面对挑战:
信息技术风险是原生的和固有的
信息技术风险将为我们带来新的威胁
我们只有很少的信息技术风险经验,没有成熟的IT风险模型,更谈不上对IT风险进行度量。因此,我们需要用理性的、实事求是的、现实的态度来面对、防范并化解信息技术风险。
我们同样也充满着机会:
尽管我们永远无法消除信息技术风险,但我们可以尽量避免信息技术风险,也可以通过不懈努力把损失降至最低
除了建立科学的治理架构和完整的信息技术风险管理体系之外,我们别无选择
1. 建立对机构信息技术风险负责的相应组织与架构
2. 强化产品投产流程,系统与产品推出之前应进行详细的风险分析,准备好应对措施